

A SonarQube biztonsági rés
Az Amerikai Egyesült Államok Szövetségi Nyomozó Irodája, vagyis közismert nevén az FBI nemrégiben figyelmeztetést adott ki a SonarQube appal kapcsolatban. Azok számára, akik annyira nem ismerik, a SonarQube egy teljesen nyílt forráskóddal rendelkező szoftver, amelyet forráskód-minőség ellenőrzésre, hibakeresésre és nyomonkövetésre használnak. Ráfuttatva egy forráskódra, gyorsan statisztikákat kaphatunk arról, hogy például mennyire követték a standardeket vagy éppen mennyi duplikáció van a kódban. És pont itt merült fel a SonarQube biztonsági rés veszélyessége is.
Mi történt pontosan?
Szóval az FBI figyelmeztetése szerint hackerek kihasználták a SonarQube egyik biztonsági rését és információkhoz, valamint forráskódokhoz juthattak hozzá. A figyelmeztetés szerint főleg az Egyesült Államok kormánya és amerikai cégek voltak a célkeresztben. Sajnálatos módon ráadásul a sebezhetőség nem frissen felfedezett, legalább 2020. áprilisa óta fennáll. Aki nem tett időben megfelelő óvintézkedéseket vagy nem megfelelően védett számítógépről dolgozik, az áldozatul eshetett a támadásnak. És igazából akár csak egy véletlen is vezethetett ahhoz, hogy a hackerek sikerrel járjanak.
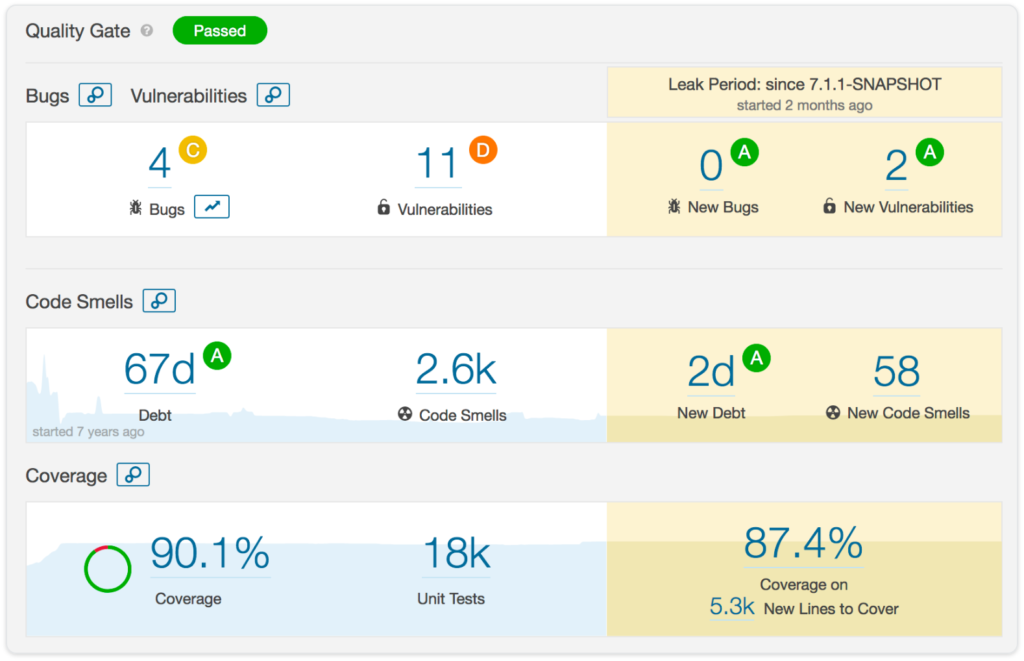
A sebezhetőség ugyanis eléggé nyilvánvaló, hiszen ha az adott felhasználó-oldali szoftver az alapértelmezett portot használta (a 9000-est), akkor az alapértelmezett felhasználónévvel és jelszóval könnyedén be lehetett jutni a programba. Mert az alapértelmezett felhasználó és a jelszó is az volt, hogy „admin„. És ez nem csak azért problémás, mert már létező programok forráskódjához férhettek hozzá illetéktelenek. Azért is, mert így olyan forráskódba is bepillantást lehetett nyerni, ami még el sem készült, nem került még tesztelési fázisba sem. És nagyon szomorú, hogy ez már hónapok óta fennáll, annak ellenére, hogy júliusban egy hacker már sikerrel lopott el forráskódot egy meg nem nevezett cégtől. Azt aztán közzé is tette, bárki számára hozzáférhető formában.
Úgyhogy mit tud most tenni egy SonarQube felhasználó?
Mindenképpen tűzfal mögé kell raknunk az applikációt, ráadásul felhasználónevet és jelszót is kell beállítanunk. Plusz azonnal változtassuk meg az alapértelmezett port beállítását 9000-ről. De a sztori azért is különösen érzékeny, mert a SonarQube elég népszerű, közvetlenül kapcsolatban van például a GitHubbal és a BitBuckettel is. És vicces módon, pont arra szokták használni, hogy biztonsági réseket, sebezhetőségeket azonosítsanak egy kódban. Ráadásul egyes biztonsági szakértők már 2018 óta panaszkodnak arra, hogy létezik néhány SonarQube biztonsági rés. Volt olyan biztonsági szakember, aki lopott is kódot azért, hogy rámutasson a gyengeségekre.
After @zackwhittaker covered EE leak, I ran a couple of queries on Sonarqube. Shocked to see more than 3K+ instances available, with roughly 30-40% of them set without auth, and almost half of those containing source code with prod data. Big names involved, another area to cover. pic.twitter.com/tKBRLOYzq1
— Bob Diachenko (@MayhemDayOne) May 16, 2018
Amelyek főleg a felhasználók viselkedése miatt vannak, hiszen a legtöbben nem is változtatták meg az alapértelmezett beállításaikat.