

A rosszindulatú programok fejlesztői mostanában generatív mesterséges intelligenciát használnak a kódírás folyamatának felgyorsítására, növelve ezzel a támadások számát. Lényegében bárki, aki ért valamennyire a technológiához, rosszindulatú programokat fejleszthet. A HP Wolf Security nevet viselő kiberbiztonsági csapatának szeptemberi jelentésében a HP részletezte, hogyan fedezték fel az aszinkron távoli hozzáférésű trójai (AsyncRAT) egyik változatát. Az AsyncRAT egy olyan szoftvertípus, amely az áldozat számítógépének távoli irányítására használható. Míg azonban magát az AsyncRAT-ot emberek fejlesztették ki, ez az új változat olyan beillesztési módszert tartalmazott, amelyet a jelek szerint generatív mesterséges intelligencia segítségével fejlesztettek ki.
A múltban a kutatók találtak már generatív AI által készített phishing leveleket vagy megtévesztő weboldalakat, amelyeket az áldozatok becsalogatására és átverésére használtak. A jelentés szerint azonban a mostani felfedezést megelőzően kevés bizonyíték volt arra, hogy a támadók ezt a technológiát rosszindulatú kódok írására használták volna.
Szép új világ az AI segítségével a hackereknek is
A programnak több olyan jellemzője is volt, amely erős bizonyítékot szolgáltatott arra, hogy egy mesterséges intelligencia program fejlesztette ki. Először is, szinte minden egyes funkciót kommenteltek, amely elmagyarázta, hogy mit csinál az adott programrész. A hackerek nagyon ritkán csinálnak ilyet, mivel általában nem akarják, hogy a nyilvánosság megértse, hogyan működik a kódjuk. A kutatók úgy vélték továbbá, hogy a kód felépítése és a függvénynevek és változók megválasztása erős bizonyíték arra, hogy a kódot mesterséges intelligencia segítségével fejlesztették ki.
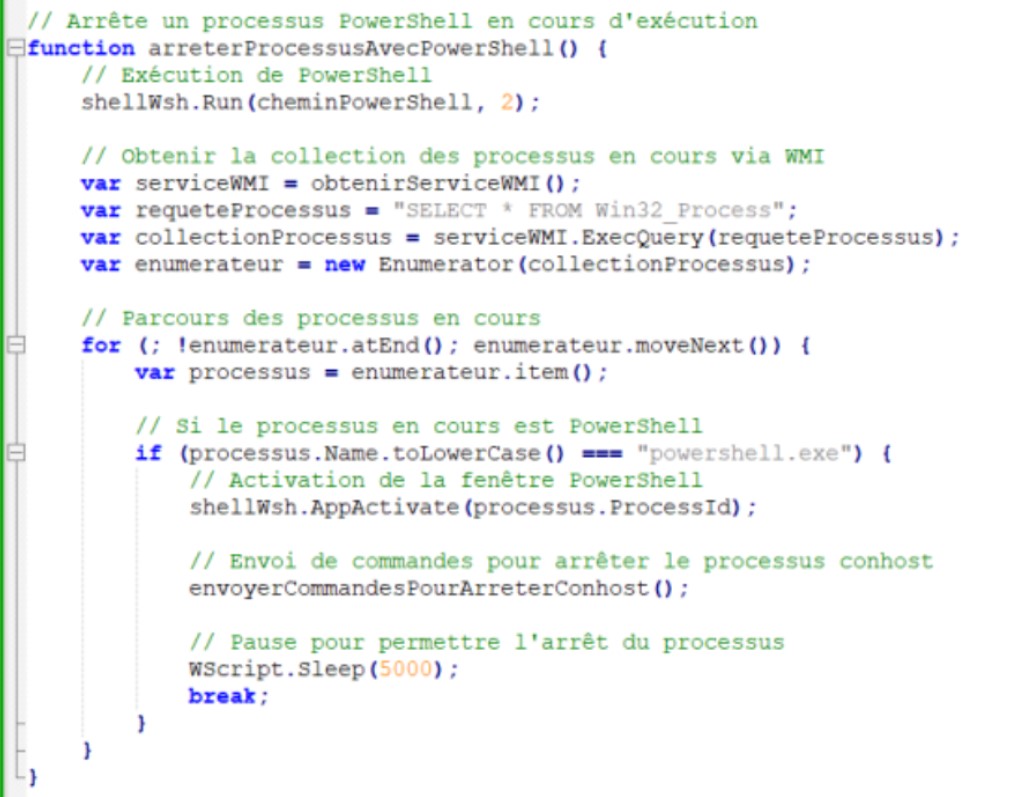
A csapat először egy e-mailt kezdett el vizsgálni, amelyet a HP Sure Click fenyegetéselhárító szoftver egyik előfizetőjének küldték. Francia nyelven írt számlának tűnt a levél, ami arra utalt, hogy valószínűleg egy francia nyelvűeket célzó rosszindulatú fájlról van szó. Azt azonban kezdetben nem tudták megállapítani, hogy a fájl mit csinál. Mivel a vonatkozó kódot egy olyan szkriptben tárolták, amelyet csak jelszóval lehetett visszafejteni. Ennek ellenére a szakértőknek végül sikerült feltörniük a jelszót és visszafejteniük a fájlt. Ez felfedte a benne rejtőző rosszindulatú programot. A fájlban egy Visual Basic Script (VBScript) volt, amely változókat írt a felhasználó számítógépének regisztrációs rendszerébe, egy JavaScript-fájlt telepített a felhasználó egyik könyvtárába.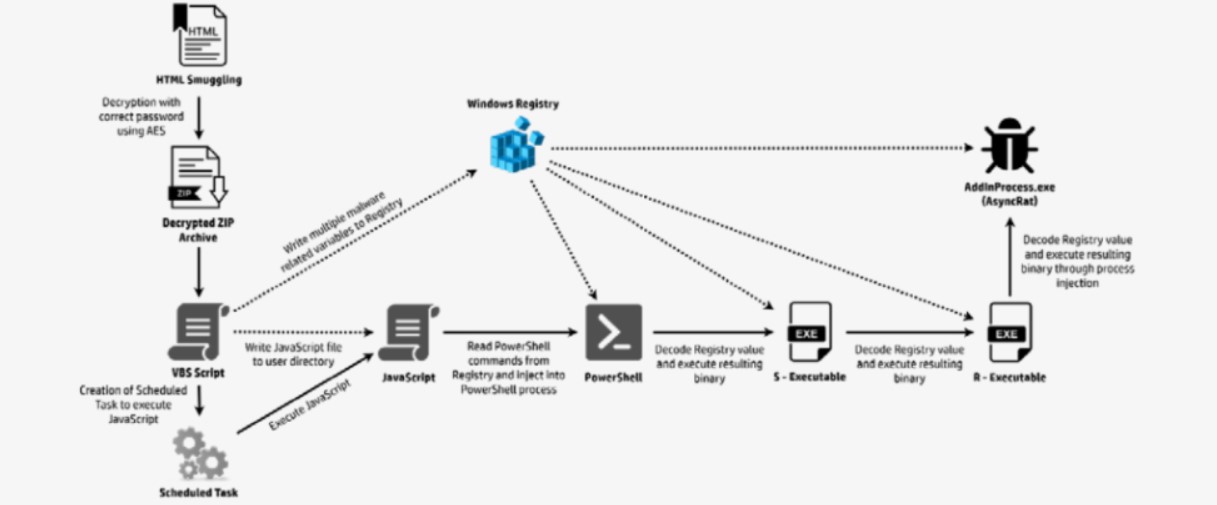 Majd futtatta a JavaScript-fájlt. Ez a második fájl betöltötte a változót a rendszerleíró adatbázisból, és beillesztette egy Powershell-folyamatba. Ezután két további szkript futott le, aminek hatására az AsyncRAT malware települt az eszközre.
A jövőkép
A kiberbiztonsági szoftvereket fejlesztő Blackberry szerint az AsyncRAT a GitHubon keresztül 2019-ben jelent meg. A fejlesztői azt állítják, hogy ez egy legitim nyílt forráskódú távfelügyeleti eszköz. Azonban szinte kizárólag hackerek használják. A szoftver lehetővé teszi a felhasználóinak, hogy távolról irányítsák a fertőzött gépeket azzal, hogy olyan felhasználói felületet biztosít számukra, amellyel feladatokat végezhetnek az áldozat számítógépén. Mivel lehetővé teszi a támadó számára, hogy átvegye az irányítást az áldozat számítógépe felett, az AsyncRAT felhasználható akár tárcák privát kulcsának ellopására is. Bár maga az AsyncRAT nem új, ez a konkrét változat egy újszerű beillesztési módszert használ, és a kutatók ebben AI által generált kód árulkodó jeleit találták. A kiberbiztonsági kutatók még mindig küzdenek az AI fejlődésének a biztonságra gyakorolt hatásainak megállapításával. Decemberben néhány ChatGPT-felhasználó felfedezte, hogy az intelligens szerződésekben lévő sebezhetőségek felfedezésére is használható.
Érdekelhet még: