

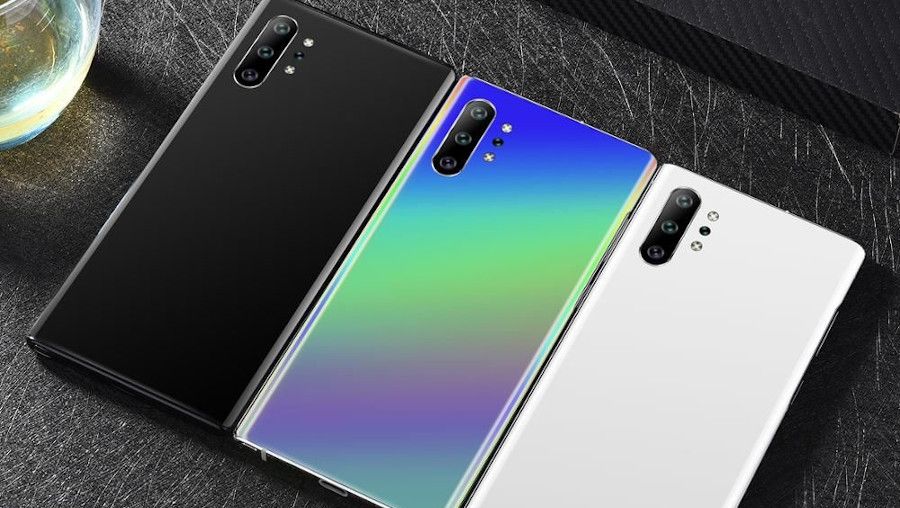
Azt már megszoktuk, hogy az online térben komoly támadásoknak vagyunk kitéve, napról-napra folyamatosan különféle csalási szándékokkal szembesülünk. Lassan már a fizikai térben érezhetjük magunkat nagyobb biztonságban, de ez sem igaz állítás természetesen. Nemrégiben a Kaspersky kiberbiztonsági cég több ezer hamisított Android okostelefont azonosított, amelyeket online értékesítettek, és amelyeken előre telepített rosszindulatú szoftverek voltak. Ezen szoftverekkel pedig egyértelműen adatokat és pénzt akarnak lopni a rosszindulatú szereplők. Az alkalmazásokkal már eddig is vigyázni kellett, de most már a készülékekre is figyelni kell.
Már egy telefon vásárlásakor sem lehetünk biztosak a biztonságot illetően
A Kaspersky Labs kiberbiztonsági cég április 1-jei közleménye szerint az Android készülékeket elég nyomott áron árulják, de tele vannak a Triada trójai vírus egy olyan változatával, amely minden folyamatot megfertőz. És a támadóknak szinte korlátlan ellenőrzést biztosít a készülék felett. Dmitry Kalinin, a Kaspersky Labs kiberbiztonsági szakértője elmondta, hogy miután a trójai hozzáférést biztosít a támadóknak az eszközökhöz, a tárcák címének kicserélésével kriptovalutákat is lophatnak. A Kaspersky Labs elemzése szerint eddig közel 270000 dollárt tudtak szerezni a műveletekkel. A valóságban azonban ez az összeg nagyobb lehet; a támadók ugyanis Monerót is szereztek, ami nem igazán lenyomozható. A trójai egyéb képességei között szerepel a felhasználói fiókinformációk ellopása, valamint a bejövő és kimenő szövegek lehallgatása, beleértve a kétfaktoros hitelesítést is.
A program még azelőtt bekerül az okostelefonok firmware-ébe, hogy a telefon eljutna a felhasználókhoz, és Kalinin szerint egyes online eladók talán nem is tudnak a készülékben ketyegő időzített bombáról. Tehát maga az eszköz a beszerzési lánc valamelyik szakaszában kompromittálódik. Szóval sok esetben még a webshop, üzlet sem tudja, hogy mit árul. Nem csoda, hogy elég sok olyan blogposztot láthatunk már a neten, amely a hamisított vagy fertőzött telefonok azonosításában segít.
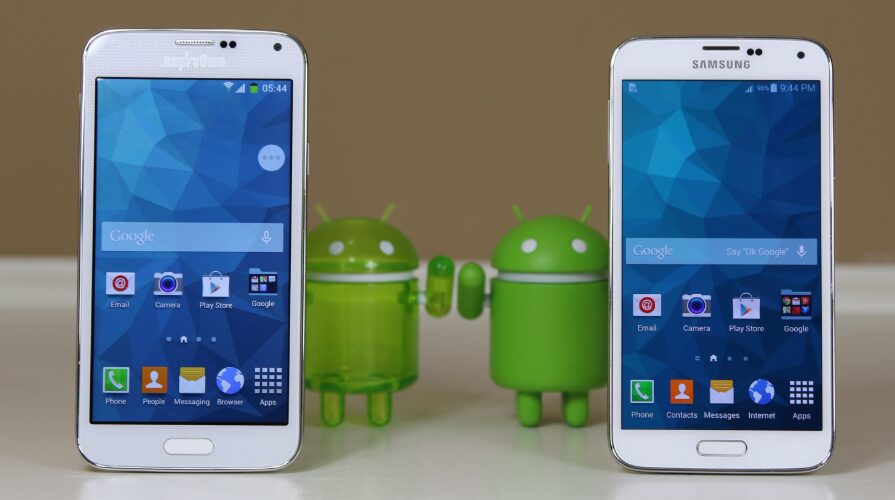
Jelenleg a Kaspersky kutatói szerint 2600 megerősített fertőzést találtak a világon ehhez az átveréshez köthetően. A legtöbb felhasználó Oroszországban találkozott vele 2025 első három hónapjában.
Mire figyeljünk?
A Triada malware először 2016-ban bukkant fel, és a Darktrace kiberbiztonsági cég szerint arról ismert, hogy pénzügyi alkalmazásokat és üzenetküldő alkalmazásokat, például a WhatsAppot, a Facebookot és a Gmailt veszi célba. Általában rosszindulatú letöltések és adathalászkampányok révén jut el a felhasználókhoz. Ez az egyik legveszélyesebb fenyegetés az Android számára. Nem lehet elégszer elismételni az ilyen cikkek kapcsán, hogy mennyire fontos az elővigyázatosság. Csak törvényes és hivatalos forgalmazótól vegyünk eszközöket, a vásárlás után pedig minden lehetséges biztonsági megoldást engedélyezzünk és telepítsünk. Ugyanígy, szoftverek vonatkozásában is csak megbízható forrásból töltsünk le és telepítsünk.
Más cégek is folyamatosan újabb és újabb kártevőkre figyelmeztetnek. A Threat Fabric kiberbiztonsági cég egy március 28-án közzétett jelentésében azt írta, hogy egy új kártevőcsaládot talált, amely képes egy hamis overlay-t elindítani. Így Android-felhasználókat becsapva ráveszi őket a helyreállító kifejezések (seed phrase) megadására, miközben átveszi az eszköz irányítását. De március 18-án a Microsoft is azt közölte, hogy új távoli hozzáférési trójai (RAT) programot talált, amely a Google Chrome böngésző 20 pénztárca-bővítményében tárolt kriptókat veszi célba.